O reconhecimento facial pode até ser necessário. Esperar três minutos para receber o link de verificação, não.
Na cibersegurança, o problema nem sempre está na etapa adicional que aparece durante uma compra, um cadastro ou um saque. Muitas vezes, está em uma solução que demora, falha ou obriga todos os clientes a passar pelo mesmo caminho, independentemente do risco envolvido.
“Se o processo deveria acontecer em dois segundos e aconteceu em 30, precisamos acertar. São 28 segundos a mais”, afirma Diego Mattos, diretor de Cobrança e Prevenção a Fraude do Sem Parar.
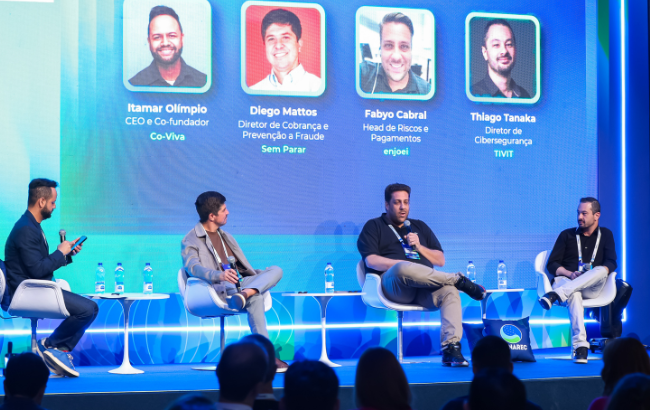
Encontrar o equilíbrio entre proteção e fluidez foi o tema do painel “Cibersegurança sem atrito: como proteger o cliente sem travar a experiência”, realizado durante o CONAREC 2026. Mediado por Itamar Olímpio, CEO e cofundador da Co-Viva, com participação de Diego, Fabyo Cabral, head de Riscos e Pagamentos do enjoei, e Thiago Tanaka, diretor de Cibersegurança da TIVIT.
O desafio cresce na mesma velocidade das tentativas de fraude. Segundo dado da Serasa Experian, o Brasil registrou uma tentativa a cada 5,5 segundos apenas no primeiro semestre de 2026.
A segurança precisa nascer com o produto
Colocar uma etapa de proteção depois que o produto já está funcionando é como tentar trocar o pneu com o carro em movimento. Além de mais difícil, a mudança pode interromper uma jornada que o cliente já conhecia.
Por isso, no Sem Parar, as discussões sobre fraude começam ainda na criação de um novo serviço. Áreas de negócio, tecnologia e risco participam juntas para identificar vulnerabilidades antes que a solução chegue ao consumidor.
“Não adianta entrar no produto depois e quebrar a jornada. Às vezes, é melhor demorar um mês a mais para colocá-lo no ar e envolver as áreas técnicas desde o início”, explica Diego.
A lógica ganha ainda mais importância em uma empresa cuja promessa é justamente reduzir paradas. O cliente precisa atravessar o pedágio ou entrar no estacionamento sem procurar tíquete, abrir aplicativo ou esperar uma autorização.
Para proteger mais de 8 milhões de usuários sem interromper esse fluxo, o Sem Parar passou a observar os padrões de comportamento de cada cliente. Em vez de separá-los em poucos grupos e aplicar as mesmas regras a todos, a empresa tenta identificar quando determinada ação realmente foge do habitual.
“Precisamos diferenciar um cliente do outro para impactar a pessoa certa quando ela estiver sendo vítima de uma fraude. Ela espera que a gente faça isso, mas também espera não ser cobrada de forma errada ou ter o serviço interrompido indevidamente”, afirma.
Segundo ele, a estratégia ajudou a reduzir em 37% as perdas com fraude no último ano.
Para encontrar o fraudador, olhe para o bom cliente
No enjoei, a proteção envolve duas pontas da mesma negociação: quem compra e quem vende. Cada pessoa pode ocupar apenas um desses papéis ou alternar entre eles dentro da plataforma.
A jornada também inclui fotos, perguntas sobre os produtos, conversas entre usuários e mensagens depois da compra. Todos esses espaços precisam funcionar sem deixar brechas para golpes.
Segundo Fabyo Cabral, o caminho não começa pela tentativa de adivinhar o próximo movimento do fraudador. “Para prevenir fraude, você não tem que conhecer o fraudador. Tem que conhecer o seu usuário”, afirma.
Isso significa observar como um cliente real cria sua conta, navega, conversa e realiza uma compra. Alguém que se cadastra, adquire imediatamente um produto de R$ 5 mil e tenta retirá-lo pessoalmente três minutos depois, por exemplo, apresenta um comportamento muito diferente do habitual.
“Quem traz o maior insight é o usuário bom”, reforça Fabyo.
Parte das verificações ocorre sem que o consumidor perceba. As informações deixadas ao longo da jornada ajudam a identificar situações fora do padrão e acionam automaticamente novas camadas de proteção apenas quando necessário.
A área responsável por evitar fraudes, portanto, não deveria aparecer no fim do processo apenas para dizer “não”. “Existe uma questão cultural. As pessoas precisam entender que não chegamos para travar o projeto. Viemos para ajudar a transformá-lo no melhor produto possível”, afirma. “A experiência não precisa ser apenas barata ou ter uma ótima venda. Ela também precisa ser segura.”
Às vezes, o atrito é necessário
Nem toda etapa extra precisa desaparecer. Quando existe dinheiro envolvido, confirmar a identidade do cliente pode ser inegociável.
No Sem Parar, o momento que exige maior cuidado é a entrada do usuário. É nessa etapa que a empresa verifica documentos, forma de pagamento e identidade para evitar que alguém contrate o serviço em nome de outra pessoa.
Depois, durante o uso, a experiência precisa ser muito mais fluida. “O cliente já espera algumas verificações porque quer se sentir seguro. O problema está no ‘como’. Se o reconhecimento facial funciona e o link chega rapidamente, aquela ação não gera necessariamente um atrito ruim”, afirma Diego.
No enjoei, o mesmo cuidado aparece quando o dinheiro de uma venda será retirado da plataforma.
“Tudo que pode ser transformado em dinheiro, ou o próprio dinheiro, precisa ser verificado”, defende Fabyo. “O usuário ficará feliz quando perceber que protegemos o dinheiro dele e impedimos que fosse enviado para a conta de um terceiro.”
Para ele, a empresa também precisa explicar por que está pedindo aquela confirmação. Quando o consumidor entende que a etapa existe para proteger seu saldo, e não apenas para complicar sua vida, a percepção muda.
A dificuldade está em fazer essa proteção funcionar com rapidez. Se uma verificação que deveria durar segundos leva minutos, a segurança deixa de transmitir cuidado e passa a ser vista como falha.
Nem o “sim” nem o “não” devem vir sozinhos
Para Thiago Tanaka, Diretor de Cibersegurança da TIVIT, a decisão sobre aceitar determinado risco não deveria ficar exclusivamente nas mãos da equipe de cibersegurança.
Antes de liberar um novo produto ou funcionalidade, todas as áreas precisam entender o impacto possível sobre as finanças, a reputação e os clientes da companhia.
“Não é um profissional de cibersegurança ou de fraude que vai bloquear alguma coisa. É uma decisão da companhia como um todo”, afirma. “Todos precisam entender os riscos, os problemas que podem acontecer e o impacto que isso trará.”
Em vez de barrar uma ideia imediatamente, a discussão deve buscar o mínimo necessário para colocá-la em funcionamento com segurança. A empresa pode decidir aceitar parte do risco, desde que essa escolha seja consciente e compartilhada.
A Inteligência Artificial passou a ajudar nessa análise ao permitir que as empresas observem uma quantidade muito maior de comportamentos e encontrem sinais suspeitos com mais precisão.
No Sem Parar, isso reduz os chamados falsos positivos, quando uma atividade legítima é confundida com fraude e o cliente acaba bloqueado sem necessidade. “Antes, criávamos alguns grupos de clientes. Hoje, conseguimos trabalhar com milhares de comportamentos e individualizar a análise para tomar uma decisão mais assertiva”, explica Diego.
A velocidade, porém, não elimina a necessidade de controle. Thiago lembra que projetos antes desenvolvidos em seis ou oito meses agora podem ficar prontos em menos de 30 dias, mas essa agilidade precisa vir acompanhada de monitoramento e regras claras sobre o uso das informações.
Fabyo resume o ponto com uma comparação: “Não é porque um carro de Fórmula 1 chega a 300 quilômetros por hora que o piloto deixa de usar capacete.”
A verdade é que o cliente quer que cada barreira tenha um motivo, funcione bem e apareça apenas quando for realmente necessária. Segurança sem atrito não é retirar todos os controles, mas parar de fazer o bom cliente pagar, com seu tempo e sua paciência, por um risco que a empresa ainda não aprendeu a identificar.